오늘 볼 자동화 포인트
이번에 볼 툴들은 문장을 만들어주는 생산성 앱보다, 여러 단계의 실행과 검수 구간을 업무 흐름에 붙이는 쪽에 가까워요. 에이전트는 브라우저·코드·문서 작업을 이어가고, 영상 분석은 규칙에 맞는 장면을 검토 큐로 보내며, 보안 특화 모델은 취약점 후보를 찾는 데 초점을 둡니다. 중요한 건 세 툴 모두 자동 실행의 범위와 사람 승인 지점을 함께 설계해야 한다는 점이에요.
한눈에 비교
표는 좌우로 움직여 확인할 수 있어요.
| 툴 | 핵심 용도 | 잘 맞는 업무 | 주의할 점 |
|---|---|---|---|
| GPT-6 Astra | 다단계 추론과 도구 호출을 이어가는 AI 모델 | 리서치, 문서·코드 초안, 브라우저 작업 | 외부 실행과 민감 권한은 승인 뒤 처리 |
| Compliance by TwelveLabs | 규칙 기반 영상 컴플라이언스 검토 | 영상 라이브러리 검사, 위반 후보 분류 | 규칙 예외와 최종 공개 판단은 사람 검수 |
| Google Gemini 3.8 Flash and Cyber | 장시간 에이전트 작업과 보안 분석 | 코딩 보조, 회귀 점검, 취약점 후보 탐색 | 테스트 범위와 수정·배포 권한 분리 |
GPT-6 Astra
복잡한 추론과 비동기 도구 호출을 이어가며 문서·코드·컴퓨터 조작까지 여러 단계로 수행하는 AI 모델이에요.
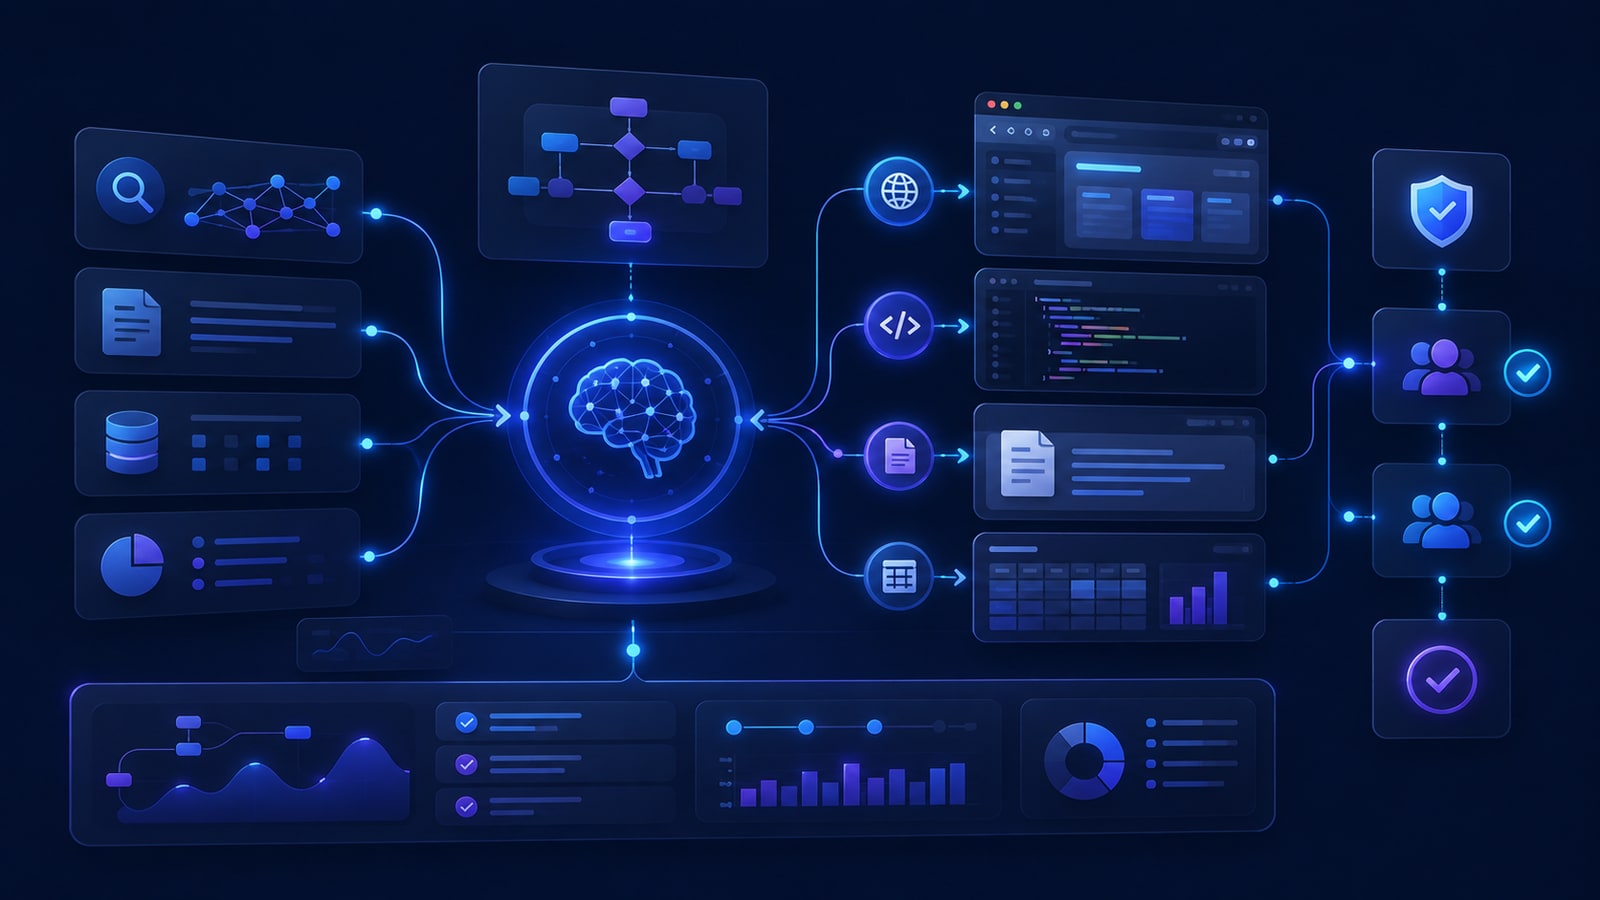
GPT-6 Astra는 한 번의 답변보다 여러 단계를 이어가는 에이전트 작업에 초점을 둬요. 복잡한 추론과 코딩, 컴퓨터 조작을 수행하고 비동기 도구 호출과 중간 지시를 통해 긴 작업을 계속 진행하는 구조라, 반복 업무의 실행 단위를 나눠볼 때 참고하기 좋아요.
리서치 자료 수집, 문서 초안, 코드 변경 후보처럼 반복되면서 중간 결과를 확인할 수 있는 업무부터 붙여볼 수 있어요. 다만 모델이 여러 도구를 연속해서 사용하면 잘못된 전제가 뒤 단계로 전파될 수 있으니, 각 단계의 입력·출력 형식과 멈춤 조건을 정해두는 게 필요해요.
이런 분들한테 맞아요
자료를 찾고 정리한 뒤 문서나 코드 초안까지 옮기는 일이 반복된다면, 조회·분류·초안 작성처럼 되돌리기 쉬운 구간을 한 흐름으로 묶어볼 수 있어요. 최종 문서 반영이나 외부 시스템 변경은 담당자가 결과를 확인한 뒤 승인하는 방식이 현실적이에요.
다만 계정 권한과 도구별 실행 범위, 실패했을 때 중단하고 알릴 조건을 먼저 정해야 해요.
GPT-6 Astra 활용 예시
작업 목표·원본 범위 고정 → 자료 조회와 분류 → 초안 또는 코드 변경 후보 생성 → 중간 결과·출처 확인 → 담당자 검수 → 승인된 문서 반영 또는 실행 → 도구 호출·오류·승인 이력 기록
Compliance by TwelveLabs
팀이 직접 정한 규칙으로 영상 라이브러리를 검사하고, 위반 가능 장면과 근거를 검토 큐로 보내는 영상 컴플라이언스 도구예요.
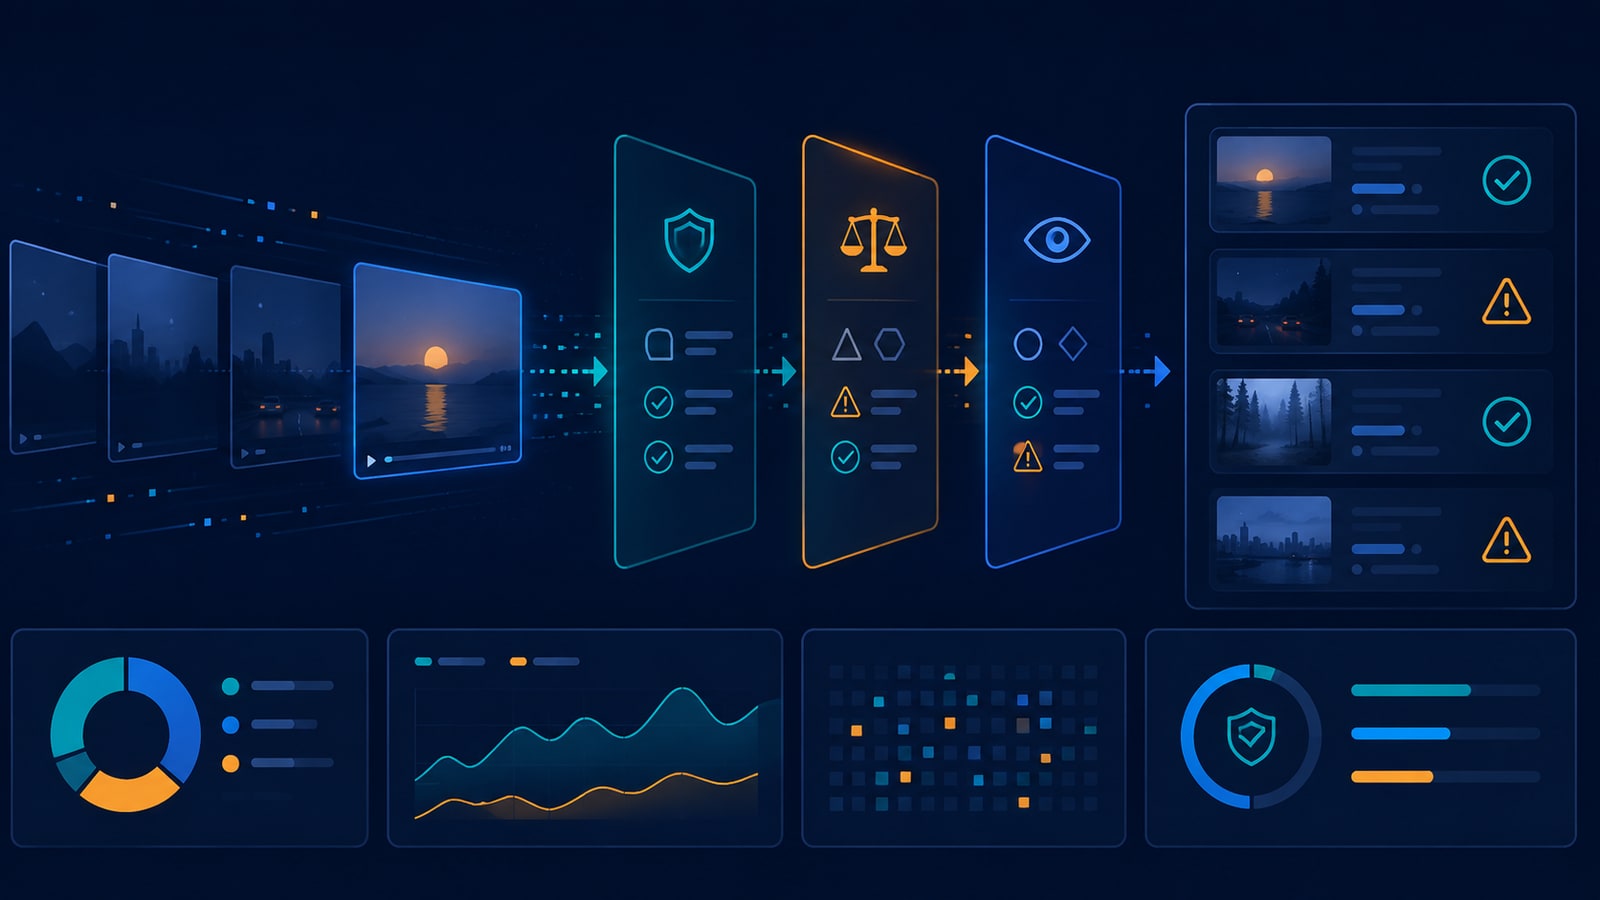
Compliance by TwelveLabs는 영상 속 장면을 규칙과 대조해 문제가 될 수 있는 구간을 찾고, 담당자가 근거를 확인할 수 있는 검토 흐름을 만드는 데 초점을 둬요. 영상 전체를 사람이 처음부터 끝까지 보는 대신 멀티모달 분석으로 후보를 좁히고, 승인·거절·주석을 남기는 구조가 핵심이에요.
광고·교육·콘텐츠 라이브러리에서 같은 기준으로 영상을 반복 검수한다면 규칙별 후보 장면과 타임코드를 먼저 모으는 데 활용할 수 있어요. 다만 규칙이 모호하거나 예외가 많은 분야에서는 오탐과 누락이 생길 수 있으니, 자동 분류 결과를 곧바로 공개 판단으로 쓰지 말고 검토 큐를 운영해야 해요.
이런 분들한테 맞아요
영상이 쌓일수록 특정 표현·장면·브랜드 기준을 매번 확인하는 시간이 커진다면, 규칙에 맞는 후보와 근거를 먼저 추려 검수 순서를 줄일 수 있어요. 사람이 모든 영상을 같은 깊이로 보는 대신 위험도가 높은 장면부터 확인하는 흐름으로 시작하는 게 좋아요.
다만 규칙의 버전, 예외 처리 기준, 최종 승인자와 수정 이력을 함께 남겨야 해요.
Compliance by TwelveLabs 활용 예시
검수 규칙·예외·기준일 고정 → 영상 라이브러리 분석 → 위반 후보 장면과 근거 추출 → 위험도별 검토 큐 정렬 → 담당자 승인·거절·주석 → 수정본 재검사 → 규칙 버전과 결정 이력 저장
Google Gemini 3.8 Flash and Cyber
빠른 추론과 장시간 코딩·자율 작업을 지원하고, 별도 Cyber 모델로 취약점 탐지까지 겨냥한 AI 모델군이에요.
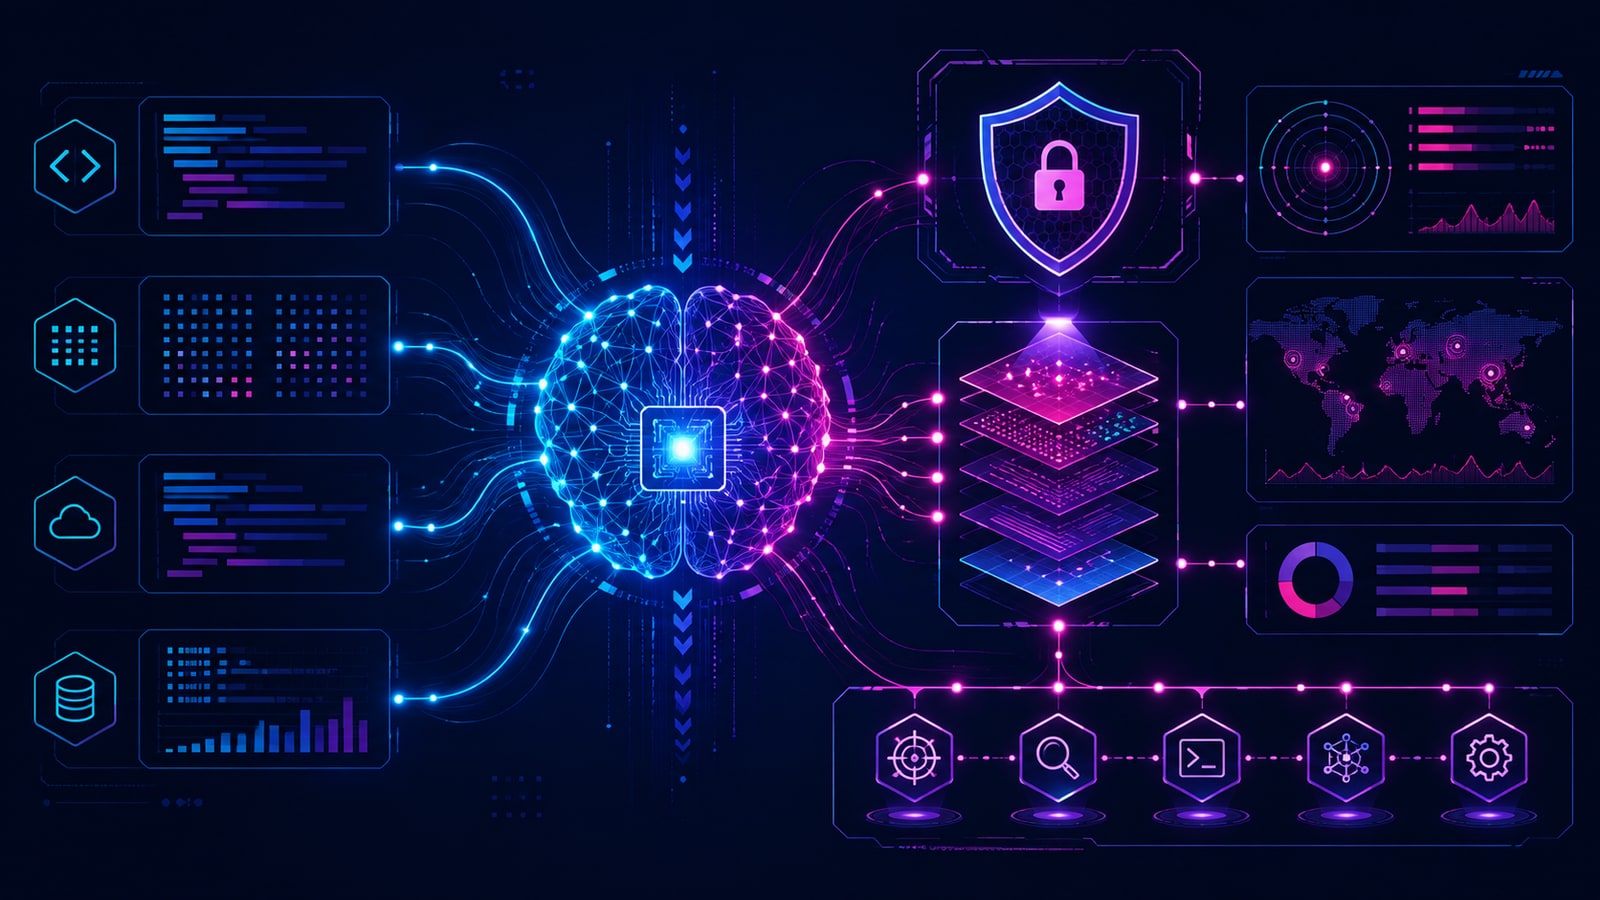
Google Gemini 3.8 Flash and Cyber는 일반 에이전트 작업과 사이버보안 전문 기능을 한 제품군 안에서 나눈 모델군이에요. 빠른 추론을 바탕으로 장시간 코딩과 다단계 자율 작업을 수행하고, Cyber 모델은 취약점 탐지 같은 보안 업무를 겨냥합니다.
반복되는 코드 점검, 테스트 후보 생성, 보안 이슈의 1차 분류처럼 결과를 다시 확인할 수 있는 단계부터 자동화 후보로 볼 수 있어요. 다만 취약점 후보가 곧 실제 취약점이라는 뜻은 아니고, 잘못된 수정이 더 큰 문제를 만들 수 있으니 분석·수정·배포 권한을 분리해야 해요.
이런 분들한테 맞아요
코드 변경과 테스트, 보안 점검을 매번 따로 수행해 배포 확인이 늦어진다면 변경 후보와 검사 결과를 한 흐름으로 묶어볼 수 있어요. AI가 찾은 이슈를 개발자가 재현하고 영향 범위를 확인한 뒤 수정과 배포로 넘기는 순서가 적합해요.
다만 테스트 계정·데이터를 분리하고, 보안 결과를 외부 시스템에 반영하기 전 승인과 감사 로그를 남겨야 해요.
Google Gemini 3.8 Flash and Cyber 활용 예시
배포 후보·테스트 범위 고정 → 코드·설정 스캔 → 테스트와 취약점 후보 생성 → 재현 절차·영향 범위 확인 → 개발자 수정 검수 → 회귀 테스트 통과 확인 → 승인된 배포와 보안 이력 저장
이 업무를 자동화할 때 먼저 볼 기준
초안과 실제 실행 사이에 경계를 둘까 조회·분류·후보 생성은 자동화하기 좋지만 발송·삭제·권한 변경·배포는 사람 승인 뒤로 보내야 해요.
검수자가 다시 판단할 근거가 남나 영상 타임코드, 모델 출력, 원본 버전, 테스트 로그와 같은 근거가 없으면 자동화가 빨라도 결과를 되짚기 어려워요.
오류가 났을 때 계속 갈까, 멈출까 로그인 만료, 규칙 예외, 테스트 실패처럼 조건이 달라진 경우 자동 복구보다 중단·알림·수동 확인을 우선해야 해요.
AI 실행과 사람 승인에 대해 자주 묻는 기준
Q. AI 에이전트가 외부 시스템에서 바로 실행해도 되는 일은 무엇인가요?
A. 자료 조회, 분류, 초안 작성처럼 되돌리기 쉬운 단계부터 맡기는 게 좋아요. 발송·삭제·권한 변경·CRM 상태 수정처럼 외부에 효과가 남는 일은 담당자가 결과와 대상을 확인한 뒤 실행해야 해요.
Q. 영상 컴플라이언스 검수는 사람 없이 운영할 수 있나요?
A. 팀이 합의한 규칙으로 후보 장면과 근거를 모으는 단계는 자동화하기 좋아요. 다만 규칙의 예외와 최종 공개 여부까지 AI 결과만으로 확정하면 안 되고, 검토 큐에서 담당자가 승인·거절·주석을 남겨야 해요.
Q. 보안 분석 모델을 업무 자동화에 붙일 때 가장 먼저 볼 것은 무엇인가요?
A. 모델 성능보다 테스트 범위, 실행 권한, 오탐 처리와 로그 보존을 먼저 정해야 해요. 취약점 후보를 찾는 것과 실제 코드·인프라를 수정하는 것은 분리하고, 변경은 승인된 배포 절차로 넘기는 구조가 안전해요.
한 줄 정리
AI 자동화의 핵심은 모델이 얼마나 많은 일을 할 수 있는지보다, 결과를 어디까지 믿고 다음 단계로 넘길지를 정하는 데 있어요. 에이전트 실행, 영상 검수, 보안 분석 모두 후보를 빠르게 좁히되 외부 효과가 생기는 순간에는 사람의 승인과 기록이 남도록 설계해야 해요.
반복되는 리서치·영상 검수·코드 점검처럼 누락되면 곤란한 업무가 있다면, 지금 쓰는 툴과 승인 흐름을 기준으로 자동화 가능한 구간부터 정리해드릴 수 있어요.